Bezpieczeństwo danych Najbogatsi i kontrola dostępu
Bezpieczeństwo zaczyna się od ograniczenia zakresu informacji. Najbogatsi korzysta z publicznych danych o działalności przedsiębiorców i spółek, pokazuje źródła oraz daty danych i zapewnia korektę oraz sprzeciw. W planie Instytucja pracę zespołu porządkują SSO, role, dziennik dostępu i umowa SLA.
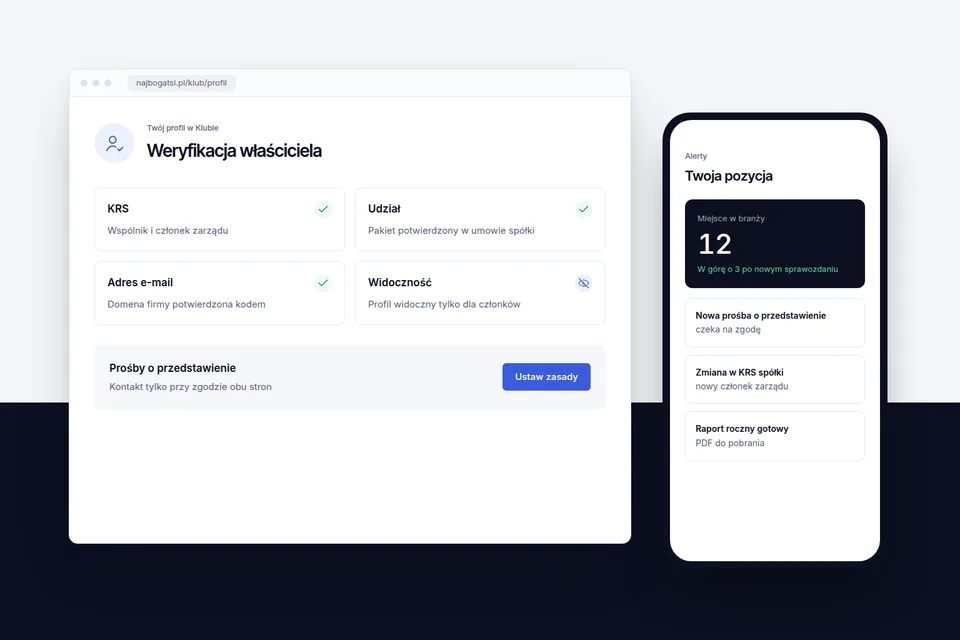
Jakie dane obejmuje Lista
Lista opiera się na KRS, sprawozdaniach finansowych, CEIDG, białej liście VAT oraz raportach spółek giełdowych. Pokazuje informacje o działalności, rolach w spółkach i udziałach w zakresie ujawnionym w źródłach. Szacowana wartość udziałów ma postać przedziału z datą danych i odniesieniem do metody.
Publiczny rejestr może zawierać więcej informacji, niż potrzeba do przygotowania Listy. Nie przenosimy całej jego zawartości do profilu. Minimalizacja oznacza wybór danych związanych z działalnością i ograniczenie informacji, które nie służą temu celowi. Osoba prowadząca wyłącznie jednoosobową działalność gospodarczą pozostaje bez wyceny udziałów.
| Zakres | Zasada |
|---|---|
| Role w spółkach i dane działalności | Tylko informacje z publicznych źródeł |
| Szacowana wartość udziałów | Przedział, data danych i jawna metoda |
| Życie prywatne i relacje rodzinne | Poza zakresem Listy |
| Adres zamieszkania i zdjęcia osoby | Nie publikujemy |
| Prywatny telefon i prywatny e-mail | Nie udostępniamy w segmentach ani eksportach |
Publiczne źródła i ochrona danych osobowych
Dane o przedsiębiorcy mogą być danymi osobowymi także wtedy, gdy pochodzą z rejestru. Publiczność źródła nie zastępuje podstawy przetwarzania, obowiązku informacyjnego i praw osoby. Administratorem serwisu jest administrator serwisu najbogatsi.pl. Szczegółowy zakres informacji o przetwarzaniu opisuje polityka prywatności Najbogatsi.
Gdy dane pochodzą z innych źródeł niż osoba, której dotyczą, stosujemy obowiązek informacyjny z art. 14 RODO. Informacja obejmuje między innymi cel i podstawę przetwarzania, kategorie danych, ich źródła oraz przysługujące prawa. Nie traktujemy samej obecności wpisu w rejestrze jako zgody na dowolne wykorzystanie informacji.
- Zakres danych odpowiada celowi Listy i usług opartych na danych rejestrowych.
- Dane źródłowe odróżniamy od szacunków wynikających z metody.
- Osoba ma możliwość zgłoszenia błędu i sprzeciwu.
- Odbiorca eksportu odpowiada za własne cele i podstawy dalszego przetwarzania.
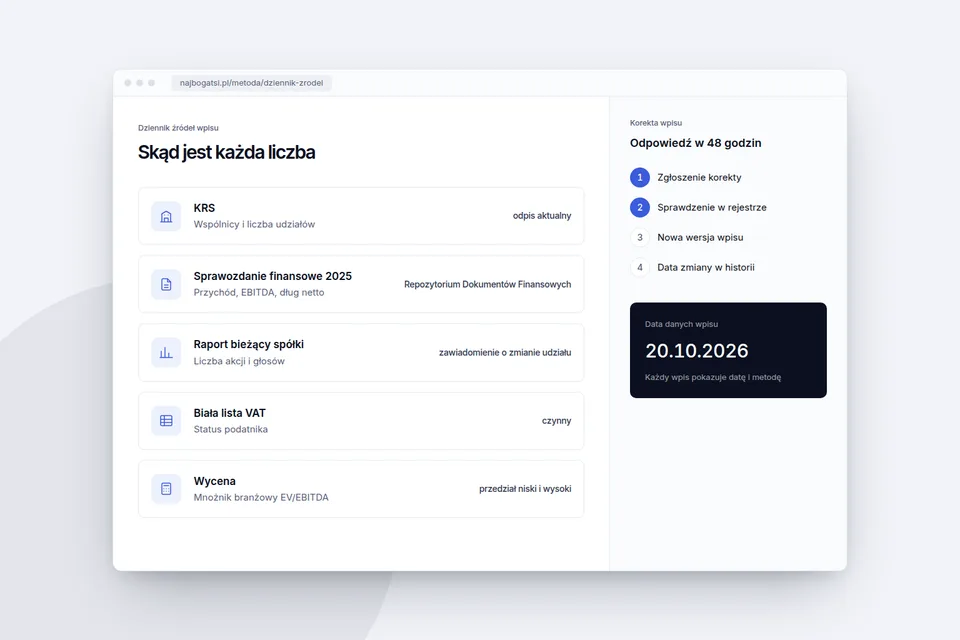
Korekta i sprzeciw bez obowiązku zakupu planu
Na każdym profilu dostępna jest możliwość zgłoszenia korekty i sprzeciwu. Możesz wskazać błędną rolę w spółce, powiązanie albo informację źródłową wymagającą sprawdzenia. Zgłoszenie porównujemy z właściwym źródłem. Weryfikacja osoby zapobiega zmianie cudzego wpisu przez osobę nieuprawnioną.
Prawo do korekty i sprzeciwu nie wymaga członkostwa w Klubie ani opłacenia abonamentu. W planie Klub korekta danych jest realizowana w 48 godzin. Zasady zgłoszenia opisuje korekta wpisu na liście najbogatszych. W sprawach danych możesz napisać na kontakt@najbogatsi.pl.
Po sprzeciwie profil otrzymuje oznaczenie noindex i jest wyłączony z mapy witryny. Usunięcie adresu z wyników wyszukiwarki zależy również od ponownego odczytania strony przez wyszukiwarkę. Oznaczenie noindex samo w sobie nie jest usunięciem wszystkich danych, dlatego zakres realizacji żądania oceniamy zgodnie z RODO.
SSO i role w planie Instytucja
Instytucja obejmuje 15 stanowisk i logowanie jednokrotne SSO. Role administratora, analityka i bankiera pozwalają przypisać dostęp do obowiązków w zespole. Administrator zarządza uprawnieniami, a pozostali użytkownicy pracują w zakresie przyznanej roli. Ograniczenie uprawnień zmniejsza zakres informacji dostępnych osobie, która ich nie potrzebuje.
Dostęp pracowników obsługujących serwis również wynika z roli i wykonywanych zadań. Praca nad zgłoszeniem lub utrzymaniem usługi nie oznacza swobodnego dostępu do wszystkich informacji. Uprawnienia powinny odpowiadać aktualnym obowiązkom i być odbierane, gdy przestają być potrzebne.
Dziennik dostępu wspiera kontrolę
Plan Instytucja obejmuje dziennik dostępu. Pozwala sprawdzać korzystanie z danych i analizować dostęp w ramach obsługi konta. W połączeniu z rolami i SSO wspiera nadzór nad pracą zespołu. Odpowiedzialność za właściwe nadawanie uprawnień pozostaje częścią zarządzania kontem po stronie instytucji.
Eksport CSV, API i webhooki nie otwierają dostępu do prywatnych kontaktów. Przekazanie danych do CRM wymaga zachowania ich zakresu, aktualności i właściwej podstawy przetwarzania. Sama możliwość technicznego pobrania informacji nie oznacza uprawnienia do każdego sposobu jej wykorzystania.
Szyfrowanie transmisji i kopie zapasowe
Połączenie z serwisem korzysta z szyfrowania transmisji. Chroni ono dane przesyłane między przeglądarką a usługą. Kopie zapasowe wspierają odtwarzanie danych w razie awarii. Dostęp do kopii podlega ograniczeniom wynikającym z roli i celu wykonywanych zadań.
Ochronę techniczną łączymy z minimalizacją danych i kontrolą uprawnień. Nie publikujemy szczegółów konfiguracji infrastruktury ani nazw dostawców. Dla użytkownika istotne są zakres przetwarzania, dostępne mechanizmy kontroli i warunki usługi zapisane w dokumentach.
SLA 99,9 procent i umowa powierzenia danych
Instytucja obejmuje umowę SLA z poziomem dostępności 99,9 procent. Sposób pomiaru, zakres zobowiązania i warunki jego stosowania wynikają z umowy. SLA opisuje dostępność usługi, a nie gwarancję braku błędów w źródłach publicznych czy niezmienności szacowanej wartości udziałów.
Umowa powierzenia danych reguluje przetwarzanie w zakresie, w którym działamy jako podmiot przetwarzający na rzecz instytucji. Nie zastępuje określenia ról stron przy każdym przepływie informacji. Własne cele banku, kancelarii lub family office wymagają odrębnej oceny obowiązków administratora danych.
Wybierz kontrolę dostępu dla swojej instytucji
Załóż konto instytucji, aby korzystać z SSO, ról, dziennika dostępu oraz umów przewidzianych dla tego planu. Jeśli analizujesz dane w mniejszym zespole, porównaj zakres Partnera i Instytucji przed wyborem.